Een API key is een unieke code waarmee een applicatie zich bij een API kan identificeren. De aanbieder van de API kan hiermee onder andere herkennen welke applicatie een verzoek verstuurt en het gebruik van de API controleren.
API keys worden veel gebruikt wanneer verschillende softwaresystemen met elkaar communiceren. Het is belangrijk om een API key geheim te houden, omdat iemand met toegang tot de sleutel deze mogelijk kan misbruiken.
Wat is een API key?
Een API key, ook wel API-sleutel genoemd, bestaat meestal uit een lange reeks letters, cijfers en andere tekens. De sleutel wordt door de aanbieder van een API verstrekt aan een applicatie of gebruiker.
Wanneer de applicatie vervolgens een verzoek naar de API stuurt, kan de API key worden meegestuurd. De server controleert de sleutel voordat het verzoek verder wordt verwerkt.
Een fictieve API key kan er bijvoorbeeld zo uitzien:
sk_demo_8F4k29Lm7Qx1P5z
Dit is alleen een verzonnen voorbeeld. Een echte API key moet je niet openbaar in een artikel, screenshot of ander publiek bestand plaatsen.
Waarvoor wordt een API key gebruikt?
Een API key helpt een API om te bepalen waar een verzoek vandaan komt. De aanbieder kan hiermee bijvoorbeeld het gebruik per applicatie meten of bepaalde limieten toepassen.
Een API key kan onder andere worden gebruikt voor:
- identificeren van een applicatie;
- toegang tot een API controleren;
- API-gebruik meten;
- verzoeken aan een account of project koppelen;
- gebruikslimieten toepassen;
- misbruik helpen herkennen.
Een API key is echter niet automatisch een volledige beveiligingsoplossing. Voor gevoelige gegevens of uitgebreide gebruikersrechten kunnen aanvullende vormen van authenticatie en autorisatie nodig zijn.
Hoe werkt een API key?
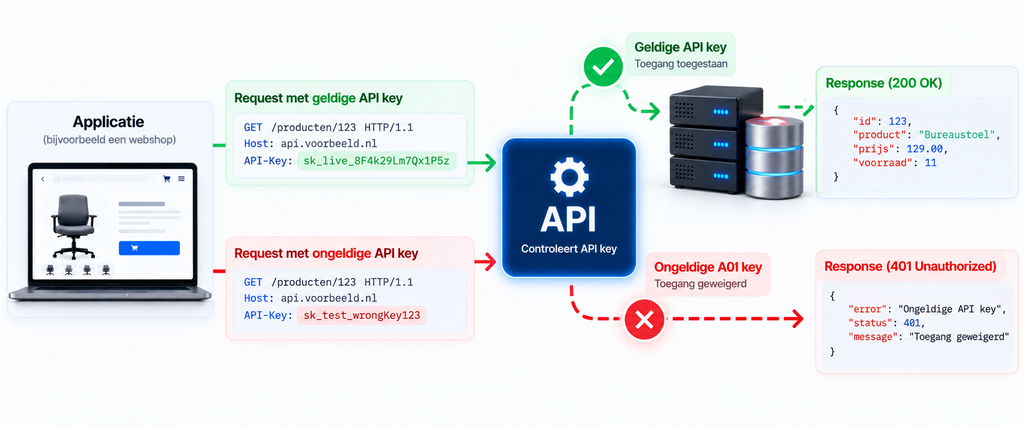
Stel dat een webshop via een API koppeling gegevens wil ophalen uit een extern systeem. De webshop stuurt daarvoor een request naar de API en voegt de API key toe volgens de regels van die API.
De server controleert vervolgens of de sleutel geldig is. Is dat het geval en heeft de applicatie voldoende toegang, dan kan het verzoek worden verwerkt.
Een eenvoudig proces ziet er zo uit:
- Applicatie stuurt een API-request.
- API key wordt meegestuurd.
- Server controleert de key.
- Toegang wordt toegestaan of geweigerd.
- Bij toegang wordt het verzoek verwerkt.
- De API stuurt een response terug.
Wil je eerst begrijpen hoe deze communicatie technisch werkt? Lees dan onze uitleg over wat een API is.
Voorbeeld van een API key
Stel dat je een website hebt die informatie uit externe software wil ophalen. De leverancier geeft je hiervoor een API key die bij jouw account of project hoort.
Een sterk vereenvoudigd request kan er bijvoorbeeld als volgt uitzien:
GET /producten/123
API-Key: sk_demo_8F4k29Lm7Qx1P5z
De API ontvangt het verzoek en controleert de meegestuurde sleutel. Wanneer deze geldig is en toegang heeft tot de gevraagde gegevens, kan de server een response terugsturen.
Een ongeldige of ingetrokken API key kan juist leiden tot een foutmelding. De applicatie krijgt de gevraagde gegevens dan niet.
Waar vind je een API key?
Dat verschilt per softwareleverancier. API keys worden vaak aangemaakt via het account, ontwikkelaarsportaal of beheerpaneel van de betreffende dienst.
Zoek bijvoorbeeld naar onderdelen met namen als API, Developers, API keys, Credentials of Developer settings. Soms moet API-toegang eerst apart worden geactiveerd.
Na het aanmaken krijg je een unieke sleutel. Sommige diensten tonen de volledige API key slechts één keer, waardoor je deze direct veilig moet opslaan.
Is een API key hetzelfde als een wachtwoord?
Nee, maar je moet een geheime API key wel ongeveer met dezelfde voorzichtigheid behandelen. Een wachtwoord wordt meestal gebruikt om een gebruiker te authenticeren, terwijl een API key vaak een applicatie, project of verzoek identificeert.
De exacte functie verschilt per API. Sommige diensten gebruiken een API key alleen voor identificatie, terwijl andere de sleutel ook gebruiken als onderdeel van de toegangscontrole.
Daarom moet je nooit aannemen dat een API key op zichzelf voldoende beveiliging biedt. De beveiliging hangt af van de volledige inrichting van de API.
Is een API key hetzelfde als een token?
Een API key en token zijn niet automatisch hetzelfde. Beide kunnen worden meegestuurd bij API-verzoeken, maar de manier waarop ze worden aangemaakt en gebruikt kan verschillen.
Een API key is vaak langdurig gekoppeld aan een applicatie of project. Tokens kunnen bijvoorbeeld tijdelijk zijn, verlopen of worden uitgegeven nadat een gebruiker of applicatie zich heeft geauthenticeerd.
| API key | Token |
|---|---|
| Vaak gekoppeld aan applicatie/project | Kan gekoppeld zijn aan gebruiker of sessie |
| Kan langere tijd geldig blijven | Kan een beperkte geldigheidsduur hebben |
| Relatief eenvoudige identificatie | Kan uitgebreidere toegangsinformatie bevatten |
| Moet veilig worden opgeslagen | Moet eveneens veilig worden opgeslagen |
Welke methode wordt gebruikt, wordt bepaald door de aanbieder van de API. Moderne API’s kunnen ook meerdere methodes combineren.
Wat gebeurt er als een API key uitlekt?
Een gelekte API key kan een beveiligingsrisico vormen. Iemand anders kan de sleutel mogelijk gebruiken om verzoeken naar de API te sturen alsof deze van jouw applicatie afkomstig zijn.
De gevolgen hangen af van de rechten van de key. Denk aan ongewenst API-gebruik, extra kosten, het opvragen van gegevens of het uitvoeren van acties waarvoor de sleutel toestemming heeft.
Vermoed je dat een API key is uitgelekt? Trek de sleutel dan zo snel mogelijk in of roteer deze volgens de mogelijkheden van de betreffende dienst.
Hoe beveilig je een API key?
Plaats geheime API keys nooit rechtstreeks in openbare broncode. Vooral code die in een publieke repository staat of naar de browser van bezoekers wordt gestuurd, is hiervoor ongeschikt.
Bewaar sleutels liever in een daarvoor geschikte beveiligde omgeving. Ontwikkelaars gebruiken hiervoor bijvoorbeeld environment variables of secret-managementoplossingen.
Andere belangrijke maatregelen zijn:
- geef een key alleen de benodigde rechten;
- gebruik aparte keys voor verschillende omgevingen;
- verwijder sleutels die niet meer worden gebruikt;
- roteer sleutels wanneer dat nodig is;
- monitor opvallend API-gebruik;
- stel waar mogelijk gebruikslimieten in.
Hoe gevoeliger de gegevens en functies achter een API zijn, hoe belangrijker aanvullende beveiligingsmaatregelen worden.
[AFBEELDING 2: twee situaties naast elkaar. Links rood: API key zichtbaar in openbare broncode → onbekende gebruiker kopieert sleutel → ongewenste toegang. Rechts groen: API key veilig opgeslagen als secret op server → applicatie gebruikt sleutel → beveiligde API-verbinding.]
API key bij een REST API
Ook een REST API kan gebruikmaken van een API key. De key kan bijvoorbeeld in een HTTP-header worden meegestuurd wanneer een applicatie een GET- of POST-request uitvoert.
De REST API controleert vervolgens of het verzoek mag worden uitgevoerd. Een key kan daarbij gecombineerd worden met andere beveiligingsmechanismen.
Kan een API key verlopen?
Dat hangt af van de aanbieder. Sommige API keys blijven geldig totdat je ze zelf intrekt, terwijl andere sleutels automatisch kunnen verlopen.
Het is daarom belangrijk om de documentatie van de gebruikte API te controleren. Daar staat normaal beschreven hoe lang credentials geldig blijven en hoe je nieuwe sleutels aanmaakt.
Ook wanneer een key niet automatisch verloopt, kan periodiek vervangen verstandig zijn. Dit wordt vaak key rotation genoemd.
Kun je meerdere API keys hebben?
Veel diensten bieden de mogelijkheid om meerdere API keys aan te maken. Je kunt dan bijvoorbeeld aparte sleutels gebruiken voor verschillende applicaties, websites of omgevingen.
Dat maakt beheer eenvoudiger en kan de gevolgen van een probleem beperken. Wanneer één applicatie niet meer wordt gebruikt, kun je de bijbehorende key intrekken zonder direct alle andere koppelingen te verstoren.
Het is ook handig om productie en testomgevingen van elkaar te scheiden. Zo voorkom je dat een testsysteem per ongeluk dezelfde toegang gebruikt als een live applicatie.
Is een API key gratis?
Het aanmaken van een API key is bij veel diensten gratis, maar dat betekent niet automatisch dat het gebruik van de API gratis is. De leverancier bepaalt zelf het prijsmodel.
Sommige API’s bieden bijvoorbeeld een gratis aantal requests per maand. Daarna kunnen kosten ontstaan op basis van het aantal verzoeken, de gebruikte functies of het abonnement.
Controleer daarom altijd de tarieven en gebruikslimieten voordat je een API intensief gaat gebruiken. Vooral bij geautomatiseerde processen kan het aantal requests snel oplopen.
Wanneer heb je een API key nodig?
Je hebt een API key nodig wanneer een API-aanbieder deze verplicht stelt voor toegang. Zonder geldige sleutel zal het systeem het verzoek dan meestal weigeren.
Niet iedere API gebruikt API keys. Andere API’s kunnen bijvoorbeeld OAuth, tijdelijke tokens of andere authenticatiemethoden gebruiken.
Welke gegevens je nodig hebt, staat in de API-documentatie. Controleer die documentatie daarom voordat je een koppeling gaat bouwen.
Een API key veilig gebruiken
Een API key lijkt op het eerste gezicht niet meer dan een lange reeks tekens, maar kan toegang geven tot belangrijke functies en gegevens. Behandel een geheime API key daarom nooit als gewone informatie die je vrij kunt delen.
Gebruik alleen de rechten die nodig zijn, sla sleutels veilig op en trek ze in wanneer je vermoedt dat ze zijn gelekt. Zo verklein je de kans dat iemand jouw API-toegang ongewenst gebruikt.